از دیرباز اهمیت مقوله امنیت با سرشت بشر عجین بوده است. به موازات گسترش نیازها و البته داشته های بشری، تهدیدات و خطرات نیز به سرعت رشد می یافت و دغدغه های نو ظهور انسان را به چاره اندیشی وادار می کرد. اما در نیمه دوم قرن بیستم همزمان با رشد سریع و خیره کننده ابزار و ادوات تکنولوژی نوین، والبته گسترش تصاعدی ابزارهای ارتباطی، انسان خود را در چارچوب جدیدی دید که مزایای بی شماری را برایش فراهم می کرد. در نیمه نخست دهه 80 میلادی با ورود شبکه جهانی اینترنت به زندگی مردم، عرصه وجودی دیگری برای انسان متولد شد که درسال های بعد در مفهوم شهروند الکترونیک به تکامل رسید. شما در زیر می توانید روند روبه رشد دسترسی کاربران به اینترنت پرسرعت را مشاهده کنید.
دیری نپایید که در همان آغاز در کنار تمامی مفاهیم رشد و توسعه مجازی؛ خطرات و تهدیدات مجازی جلوه گر شدند. با ورود نخستین بدافزارها و کرم ها امنیت در سطح client ها به مخاطره افتاد.افرادی با سودای نابودگری پا به عرصه گذاشته و با معرفی روز به روز جدیدترین ویروس ها و تروجان ها پایه گذار مفهوم هک شدند. با افزایش گستره کار شبکه در عرصه مجازی، هکرها خود را از این عرصه نیز بی نصیب نگذاشته و سیل بدافزارهای خود را روانه آن کردند. باز دوباره مفهوم امنیت در عرصه جدیدی رخ نمود و به انسان ثابت کرد که او هیچوقت بدون منطق امنیتی قادر به ادامه کار نخواهد بود. در ادامه به آمار ارائه شده توسط نهادهای معتبر می پردازیم.
تعداد حوادث جرایم اینترنتی در سال 2010 . این آمار توسط US-CERT ارائه شده است. (گزارش بر اساس نوع حادثه)
یکی از دلیل افزایش جرایم اینترنتی کاهش سن هکرها است. دلیل این امر افزایش ابزارهای هک که برای کار کردن با آنها نیاز به داشتن دانش فنی زیادی نیست.
از دو نمودار قبلی بخوبی پيداست که تعداد حملات عليه امنيت اطلاعات به طور قابل ملاحظهای افزايش يافته است. امروزه بر خلاف گذشته تدارک حمله با در اختيار بودن ابزارهای فراوان در دسترس، به دانش زيادی احتياج ندارد.
اما سمت مقابل یک حادثه امنیتی سازمان مورد تهاجم است. متوسط هزينه هاي مرتبط با يك حادثه امنيتي در سازمانها به صورت زیر می باشد. (گزارش DTI انگليس)
اما وضعیت سلامتی سیستم ما کاربران اینترنتی در چه حال است؟
هدف یک هکر از هک کردن یک سیستم تنها آسیب رساندن به آن و یا سرقت اطلاعات از آن نیست، بلکه از این سیستم آلوده برای هک های بزرگتر استفاده می کند. عملا به این سیستم ها زامبی گفته می شود.
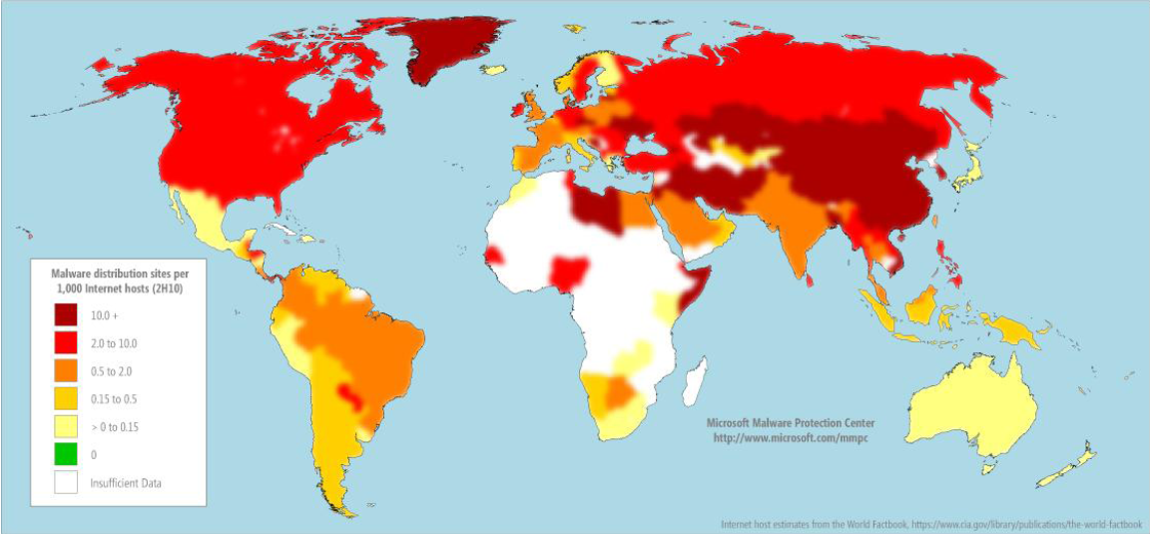
توزیع سیستمهای آلوده به بدافزار در دنیا در 6 ماهه دوم 2010 را می توانید در زیر مشاهده کنید.
در کشوری که ویندوز، آنتی ویروس و نرم افزارهای آن کرک شده باشد و توجه ای به بروز رسانی نرم افزارها نشود، نتیجه بهتر از تصویر بالا ندارد!
کسپراسکای در گزارش آماری 2013 خود 20 برنامه از مخربترین برنامه های اینترنت را معرفی کرده است که به شرح زیر است.
در دنیای بیپایان نرمافزارها و فایلهای دیجیتال، امنیت در دانلود و استفاده از آنها یک…
شرکت ایسوس یکی از پیشتازان در صنعت فناوری اطلاعات و الکترونیک است که در زمینه…
آیا شما هم به دنبال کار با کد های پاورشل برای هک هستید؟ در این…
این روزها که همه افراد به دنبال یک شغل پردرآمد می گردند، مشغول به کار…
خطای page isn’t available right now یکی از آزار دهنده ترین مشکلاتی است که کاربران…
ویندوز پاورشل چیست؟ پاورشل ابزاری قدرتمند به حساب می آید که همه افراد علاقه مند…