


بررسی جامع حملات DOS و DDOS – بخش دوم


در بخش اول “بررسی جامع حملات DOS و DDOS” به بررسی حملات DOS و DDOS که شایعتر هستند پرداختیم و هر کدام را جداگانه بررسی کردیم. اکنون در بخش دوم این مطلب به ارائه چند راهکار جهت مقابله با این گونه حملات می پردازیم.
دفاع عليه حملات Smurf
اگر در معرض حمله Smurf قرار گرفته باشيد، كار چنداني از شما ساخته نيست. هرچند كه اين امكان وجود دارد كه بسته هاي مهاجم را در روتر خارجي مسدود كنيد، اما پهناي باند منشاء آن روتر مسدود خواهد شد. براي اينكه فراهم كننده شبكه بالاسري شما، حملات را در مبداء حمله مسدود كند، به هماهنگي نياز است.
بمنظور جلوگيري از آغاز حمله از سايت خودتان، روتر خارجي را طوري پيكربندي كنيد كه تمام بسته هاي خارج شونده را كه آدرس مبداء متناقض با زيرشبكه شما دارند، مسدود كند. اگر بسته جعل شده نتواند خارج شود، نمي تواند آسيب چنداني برساند.
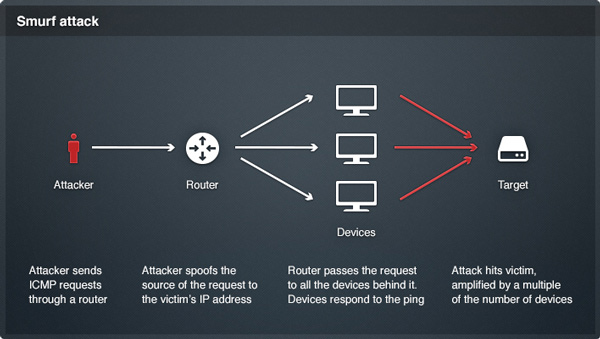
براي جلوگيري از قرار گرفتن بعنوان یک واسطه و شركت در حمله DoS شخص ديگر، روتر خود را طوري پيكربندي كنيد كه بسته هايي را كه مقصدشان تمام آدرس هاي شبكه شماست، مسدود كند. يعني، به بسته هاي ICMP منتشر شده به شبكه خود، اجازه عبور از روتر ندهيد. اين عمل به شما اجازه مي دهد كه توانايي انجام ping به تمام سيستم هاي موجود در شبكه خود را حفظ كنيد، در حاليكه اجازه اين عمل را از يك سيستم بيروني بگيريد. اگر واقعاً نگران هستيد، مي توانيد سيستم هاي ميزبان خود را طوري پيكربندي كنيد كه از انتشارهاي ICMP كاملاً جلوگيري كنند.
دفاع عليه حملات طغيان SYN
بلاك هاي كوچک بجاي تخصيص يك شيء از نوع ارتباط كامل (كه باعث اشغال فضاي زياد و نهايتاً اشكال در حافظه مي شود)، يك ركورد كوچك تخصيص دهيد. پياده سازي هاي جديدتر براي SYN هاي ورودي ، تنها ۱۶ بايت تخصيص مي دهد.
كوكي هاي SYN یک دفاع جديد عليه طغيان SYN «كوكي هاي SYN» است. در كوكي هاي SYN، هر طرف ارتباط، شماره توالي (Sequence Number) خودش را دارد. در پاسخ به يك SYN، سيستم مورد حمله واقع شده، يك شماره توالي مخصوص از ارتباط ايجاد مي كند كه يك «كوكي» است و سپس همه چيز را فراموش مي كند يا بعبارتي از حافظه خارج مي كند (كوكي بعنوان مشخص كننده يكتاي يك تبادل يا مذاكره استفاده مي شود). كوكي در مورد ارتباط اطلاعات لازم را در بردارد، بنابراين بعداً مي تواند هنگامي كه بسته ها از يك ارتباط سالم مي آيند، مجدداً اطلاعات فراموش شده در مورد ارتباط را ايجاد كند.
با دستور netstat -an|grep :80 تمام کانکشن هایی که به پورت ۸۰ وصل هستند را میتوانید مشاهده کنید، سپس با استفاده از دستور netstat -an|grep SYN_RECV میتوانیم مشاهده کنیم کجا با SYN_RECV شروع شده است.
تعداد کانکشن های آپاجی و تعداد کانکشن های SYN_RECV :
netstat -an|grep :80|wc -l
netstat -an|grep SYN_RECV|wc -l
مقابله با حملات DDoS
چگونه مي توانيد از سرورهاي خود در مقابل يورش ديتاهاي ارسالي از طرف كامپيوترهاي آلوده موجود در اينترنت مراقبت كنيد تا شبكه شركت شما مختل نشود؟ در اينجا به چند روش بطور مختصر اشاره مي شود:
سياه چاله
اين روش تمام ترافيك را مسدود مي كند و به سمت سياه چاله! يعني جايي كه بسته ها دور ريخته مي شود هدايت مي كند. اشكال در اين است كه تمام ترافيك – چه خوب و چه بد- دور ريخته مي شود و در حقيقت شبكه مورد نظر بصورت يك سيستم off-line قابل استفاده خواهد بود. در روش هاي اينچنين حتي اجازه دسترسي به كاربران قانوني نيز داده نمي شود.
مسيرياب ها و فايروال ها
روتر ها مي توانند طوري پيكربندي شوند كه از حملات ساده ping با فيلتركردن پروتكل هاي غيرضروري جلوگيري كنند و مي توانند آدرس هاي IP نامعتبر را نيز متوقف كنند. بهرحال، روترها معمولاً در مقابل حمله جعل شده پيچيده تر و حملات در سطح Application با استفاده از آدرس هاي IP معتبر، بي تأثير هستند.
سيستم هاي كشف نفوذ
روش هاي سيستم هاي كشف نفوذ( intrusion detection systems ) توانايي هايي ايجاد مي كند كه باعث تشخيص استفاده از پروتكل هاي معتبر بعنوان ابزار حمله مي شود. اين سيستمها مي توانند بهمراه فايروال ها بكار روند تا بتوانند بصورت خودكار در مواقع لزوم ترافيك را مسدود كنند. در بعضي مواقع سيستم تشخيص نفوذ نياز به تنظيم توسط افراد خبره امنيتي دارد و البته گاهي در تشخيص نفوذ دچار اشتباه مي شود.
سرورها
پيكربندي مناسب application هاي سرويس دهنده در به حداقل رساندن تأثير حمله DDoS تأثير بسيار مهمي دارند. يك سرپرست شبكه مي تواند بوضوح مشخص كند كه يك application از چه منابعي مي تواند استفاده كند و چگونه به تقاضاهاي كلاينت ها پاسخ دهد. سرورهاي بهينه سازي شده، در تركيب با ابزار تخفيف دهنده، مي توانند هنوز شانس ادامه ارائه سرويس را در هنگامي كه مورد حمله DDoS قرار مي گيرند، داشته باشند.
شما میتوانید از نرمافزار Dos_Deflate استفاده کنید. با کمک این نرمافزار می توانید تعداد اتصالات هر آیپی که به سرویس دهنده شما برقرار کرده است را مدیریت کنید. برخی نکات لازم در مورد ویرایش فایل پیکربندی (nano /usr/local/ddos/ddos.conf) که باید به آنها دقت داشته باشید، مقادیر EMAIL_TO که شما ایمیل مورد نظر جهت دریافت گزارشات را مشخص میکنید، FREQ برای مشخص کردن تعداد کانکشن هر آیپی در دقیقه است که پیشنهاد می کنیم مقدار بالاتر از 5 را به آن اختصاص ندهید، NO_OF_CONNECTIONS که بیشترین کانکشنی که هر آیپی میتواند داشته باشد را مشخص میکند. (بهترین مقدار بین 100 تا 200 است.) و …
علاوه بر نصب نرمافزار بالا نصب دیوار آتش CSF و BFD میتوانید امنیت وب سرور را بالاتر ببرید. فراموش نکنید که مهمترین کار قبل از نصب هر گونه نرمافزار بهینه سازی خود وب سرور آپاچی است.
ابزار تخفيف DDoS
چندين شركت ابزارهايي توليد مي كنند كه براي ضدعفوني ! كردن ترافيك يا تخفيف حملات DDoS استفاده مي شوند كه اين ابزار قبلاً بيشتر براي متعادل كردن بار شبكه يا فايروالينگ استفاده مي شد. اين ابزارها سطوح مختلفي از ميزان تأثير دارند. هيچكدام كامل نيستند. بعضي ترافيك قانوني را نيز متوقف مي كنند و بعضي ترافيك غيرقانوني نيز اجازه ورود به سرور پيدا مي كنند. زيرساخت سرور هنوز بايد مقاوم تر شود تا در تشخيص ترافيك درست از نادرست بهتر عمل كند.
پهناي باند زياد
خريد يا تهيه پهناي باند زياد يا شبكه هاي افزونه براي سروكار داشتن با مواقعي كه ترافيك شدت مي يابد، مي تواند براي مقابله با DDoS مؤثر باشد.
عموماً، شركت ها از قبل نمي دانند كه يك حمله DDoS بوقوع خواهد پيوست. طبيعت يك حمله گاهي در ميان كار تغيير مي كند و به اين نياز دارد كه شركت بسرعت و بطور پيوسته در طي چند ساعت يا روز، واكنش نشان دهد. از آنجا كه تأثير اوليه بيشتر حملات، مصرف كردن پهناي باند شبكه شماست، يك ارائه كننده سرويس هاي ميزبان روي اينترنت كه بدرستي مديريت و تجهيز شده باشد، هم پهناي باند مناسب و هم ابزار لازم را در اختيار دارد تا بتواند تأثيرات يك حمله را تخفيف دهد.
برخی از روشهای حملات DOS و یا DDOS به روش های زیر است که پیشنهاد میکنیم جهت مقابله با آنها هر کدام از آنها را به خوبی بررسی کنید تا راهکار مناسب جهت مقابل با آنها را پیدا کنید.
- ICMP flood
- Low-rate Denial-of-Service attacks
- Peer-to-peer attacks
- Asymmetry of resource utilization in starvation attacks
- Permanent denial-of-service attacks
- Application-level floods
- Nuke
- R-U-Dead-Yet
- Distributed attack
- Reflected / Spoofed attack
- Unintentional denial of service
- Denial-of-Service Level II
